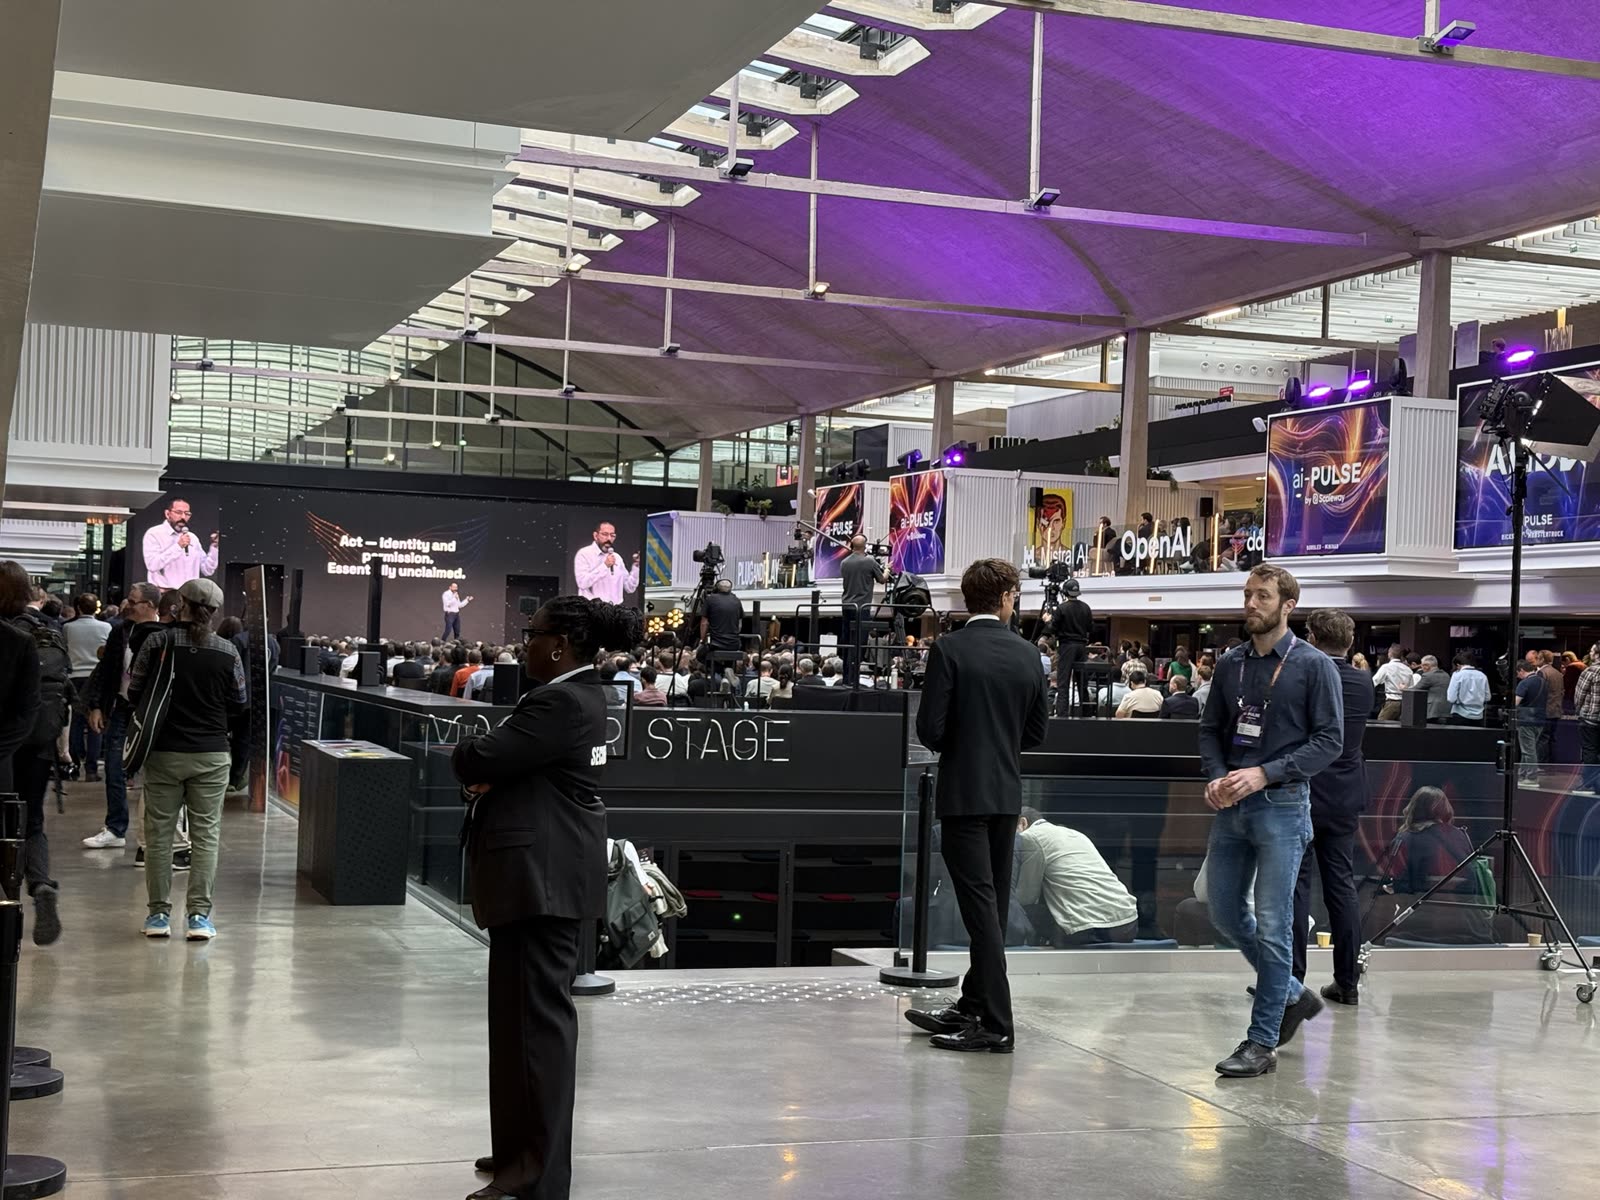
Un agent qui agit pour vous a besoin de vos accès. C’est la phrase anodine derrière laquelle se cache un vrai problème de sécurité : le jeton GitHub qui finit en clair dans un runner, la clé d’API recopiée dans trois projets, l’agent qui dispose de bien plus de droits que la tâche ne l’exige. À ai-PULSE 2026, c’est Raffi Krikorian, CTO de Mozilla, qui l’a mis sur la table dès la keynote d’ouverture. Il découpe un système agentique en trois couches : penser, montrer, agir. La dernière, celle des permissions, est selon lui grande ouverte : « The standards don’t exist yet, and the infrastructure doesn’t exist yet. » Son slide : « Act — identity and permission. Essentially unclaimed. » Personne n’occupe le terrain. Il cite un chiffre : 93 % des actions d’agents sont validées d’un clic, comme on accepte un bandeau de cookies.
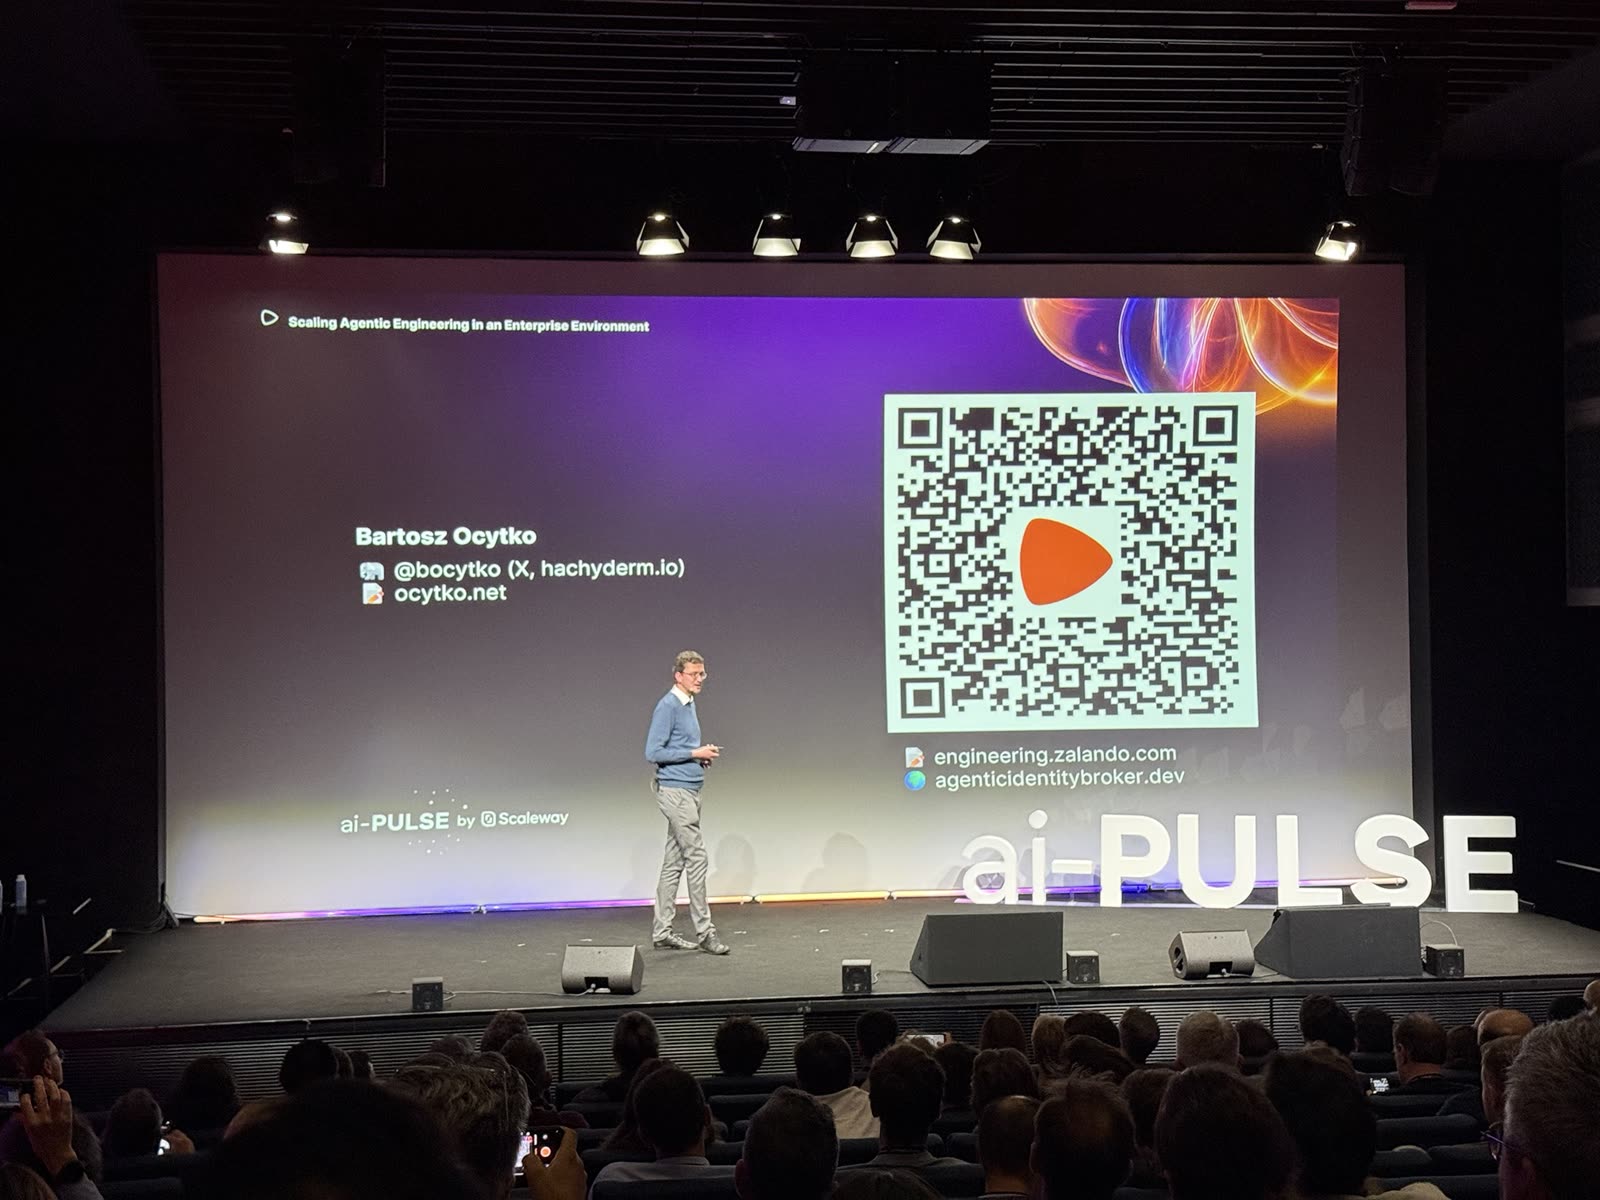
Quelques heures plus tard, Zalando montrait sa réponse.
L’échelle du problème
Bartosz Ocytko est venu présenter « Scaling Agentic Engineering in an Enterprise Environment ». L’échelle donne le ton : 250 équipes et plus, 300 comptes AWS, 250 clusters Kubernetes, 2 700 microservices en Java, Kotlin, Scala, Go et Python.
Dans un contexte pareil, « on met le token dans une variable d’environnement » ne tient pas trente secondes.
L’Agentic Identity Broker
Leur brique s’appelle l’Agentic Identity Broker, elle est open source, et l’idée est propre.
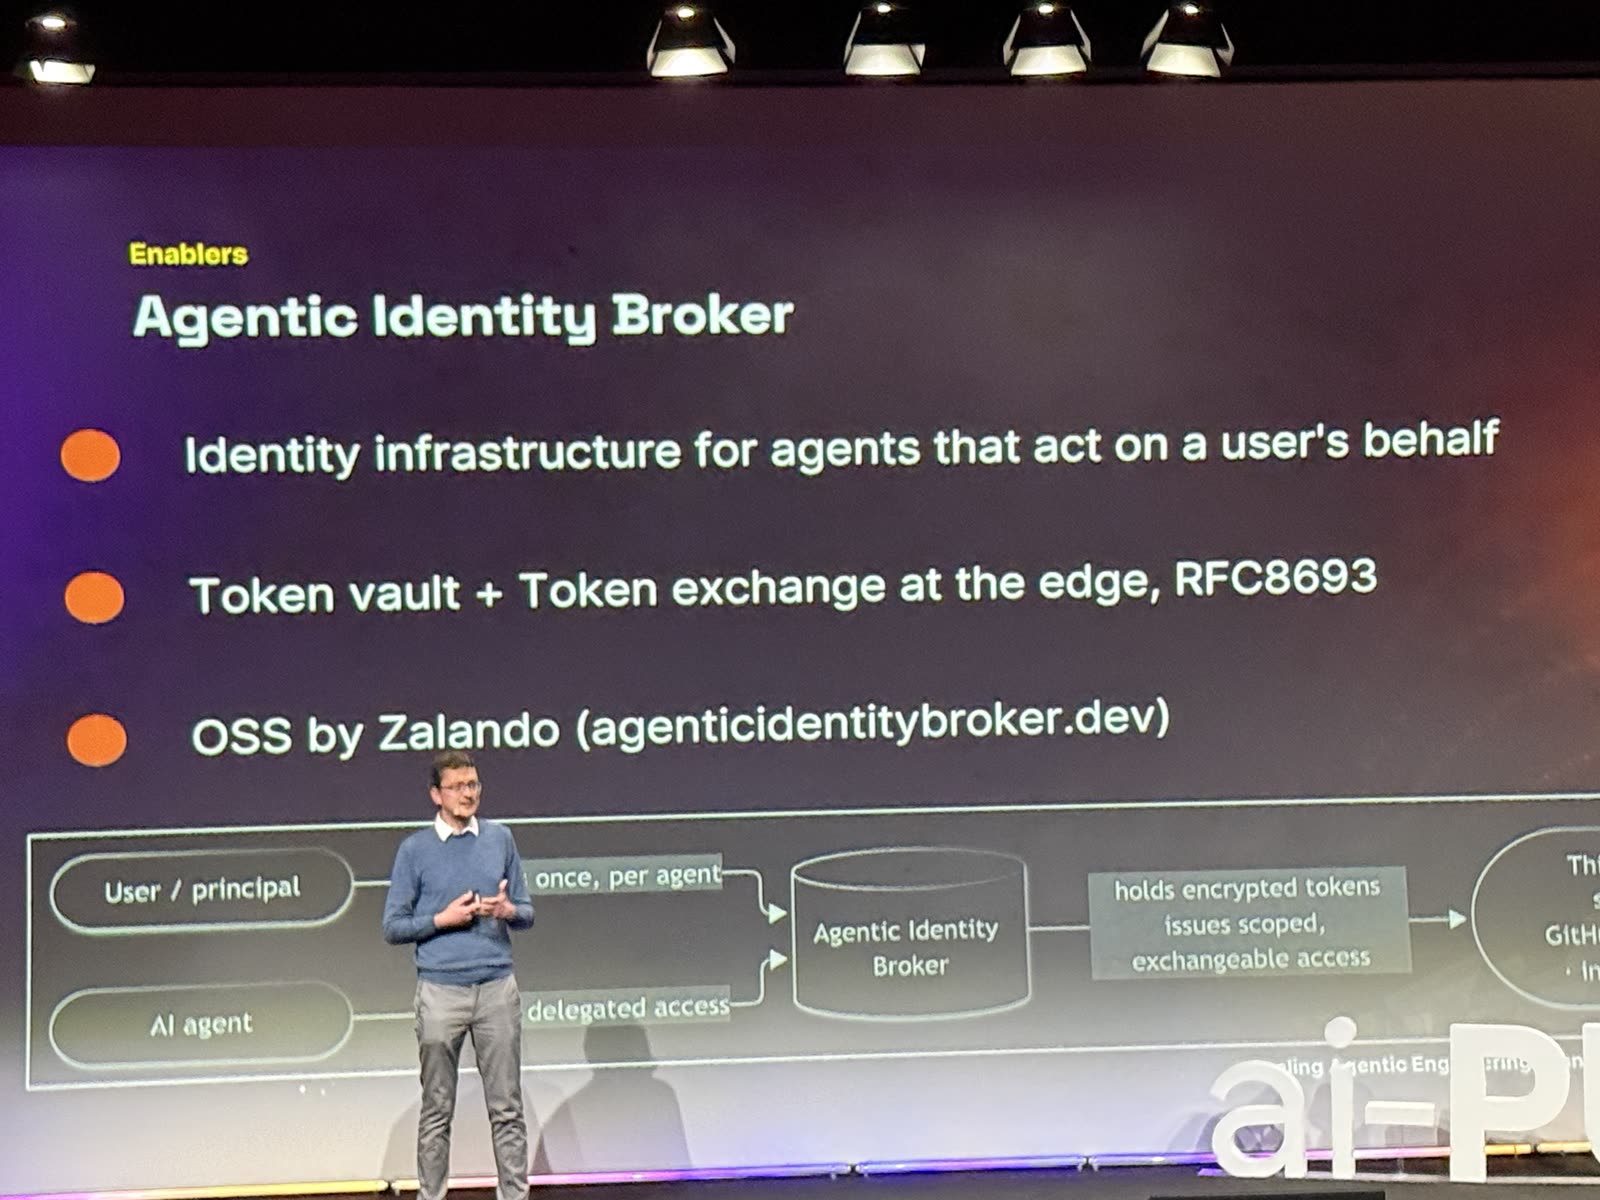
L’utilisateur consent une fois, par agent. L’agent reçoit un accès délégué. Le broker détient les jetons chiffrés et émet des accès scopés et échangeables vers les services tiers — GitHub, Google, APIs internes. Le tout s’appuie sur la RFC 8693, l’échange de jetons OAuth 2.0, appliqué à la périphérie.
Le point important : l’agent ne voit jamais le jeton de l’utilisateur. Il obtient un droit limité, pour une cible précise, révocable. C’est la différence entre déléguer un accès et distribuer un secret.
Ce que l’IA fait aux revues de code
Avant d’en arriver là, Zalando a mesuré l’effet des agents sur ses propres dépôts, trimestre par trimestre depuis 2023.
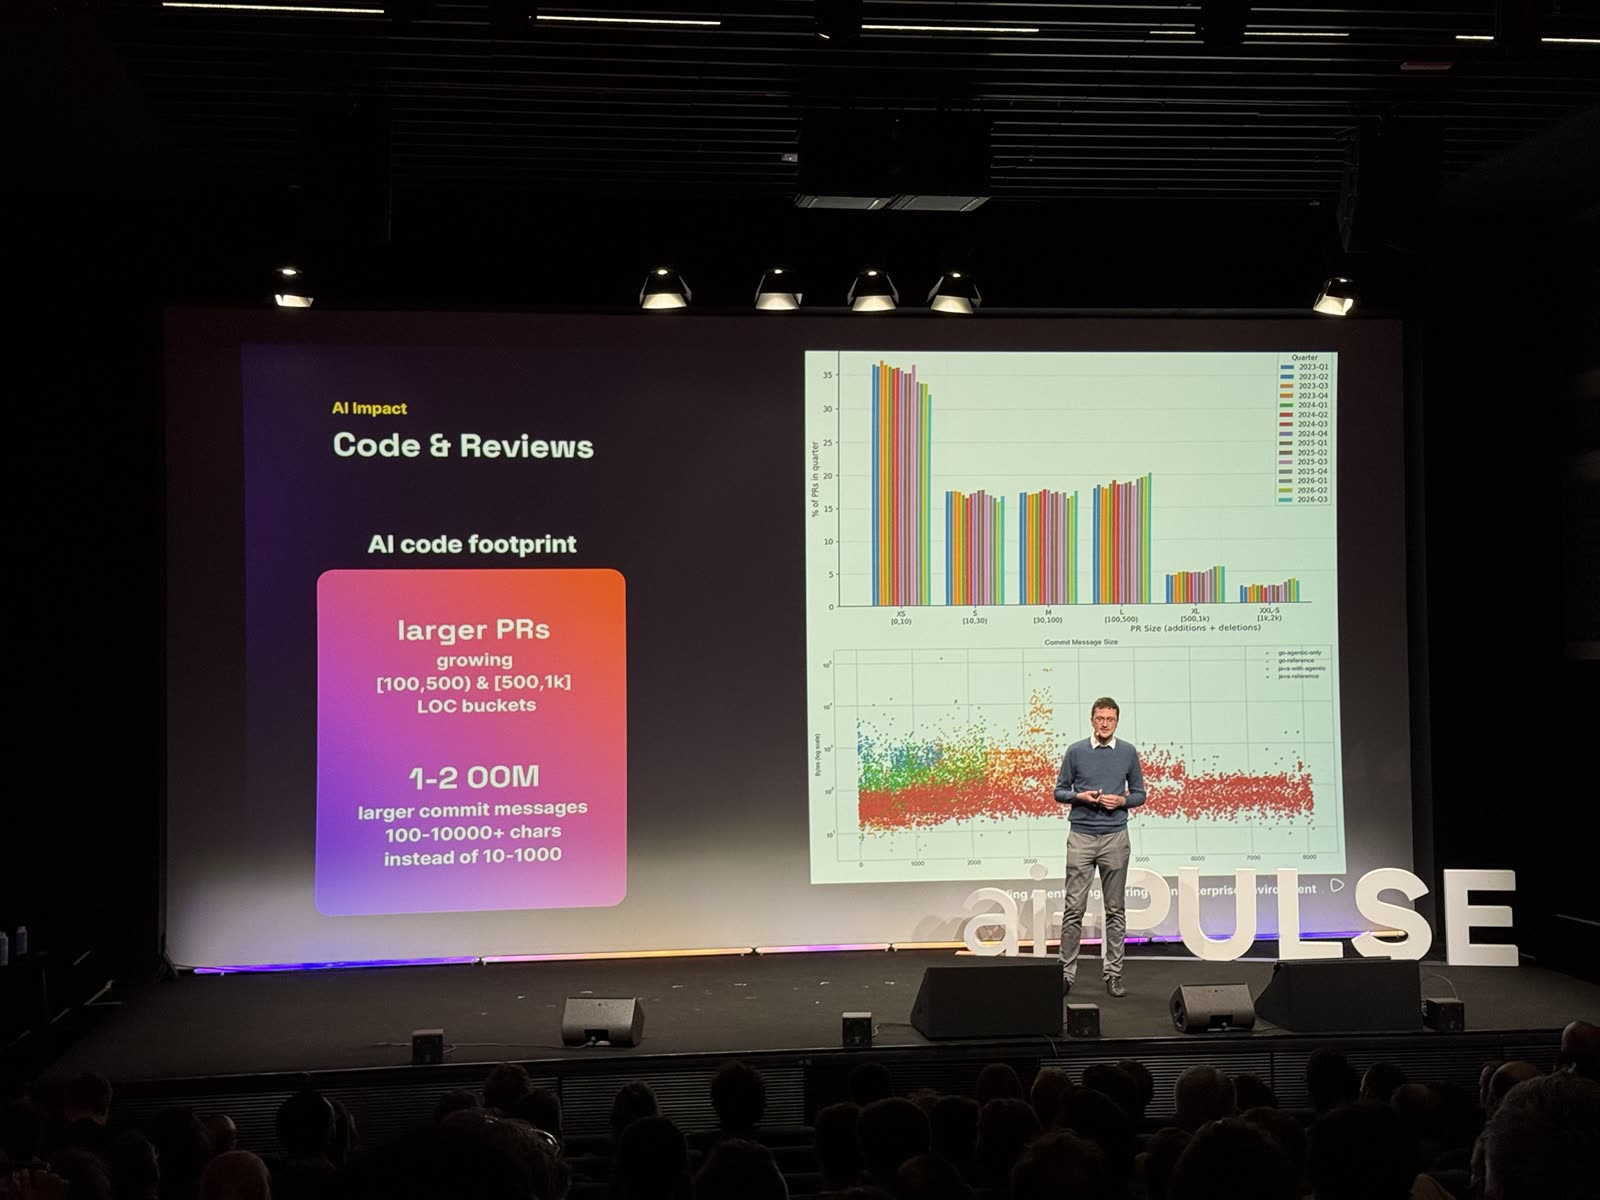
Les pull requests grossissent : les tranches de 100 à 500 et de 500 à 1 000 lignes modifiées gagnent du terrain, les toutes petites reculent. Les messages de commit prennent un à deux ordres de grandeur, passant de 10-1 000 caractères à 100-10 000 et plus.
Le code produit plus vite ne disparaît pas dans le vide : il atterrit sur quelqu’un qui doit le relire. D’où leur bot d’évaluation du risque des PR. La charge se déplace, elle ne s’évapore pas.
Les garde-fous
C’est la partie qui m’a le plus intéressé. Chez Zalando, l’IA n’est pas un sujet à part : elle est intégrée à la façon dont ils fabriquent du logiciel, avec une gouvernance explicite. Le Tech Radar dit quels outils et quels modèles sont autorisés. La revue juridique suit la régulation européenne : la notion de cas d’usage « à haut risque » est celle de l’AI Act.
La grille présentée tient en trois colonnes, et c’est la partie la plus directement réutilisable ailleurs.
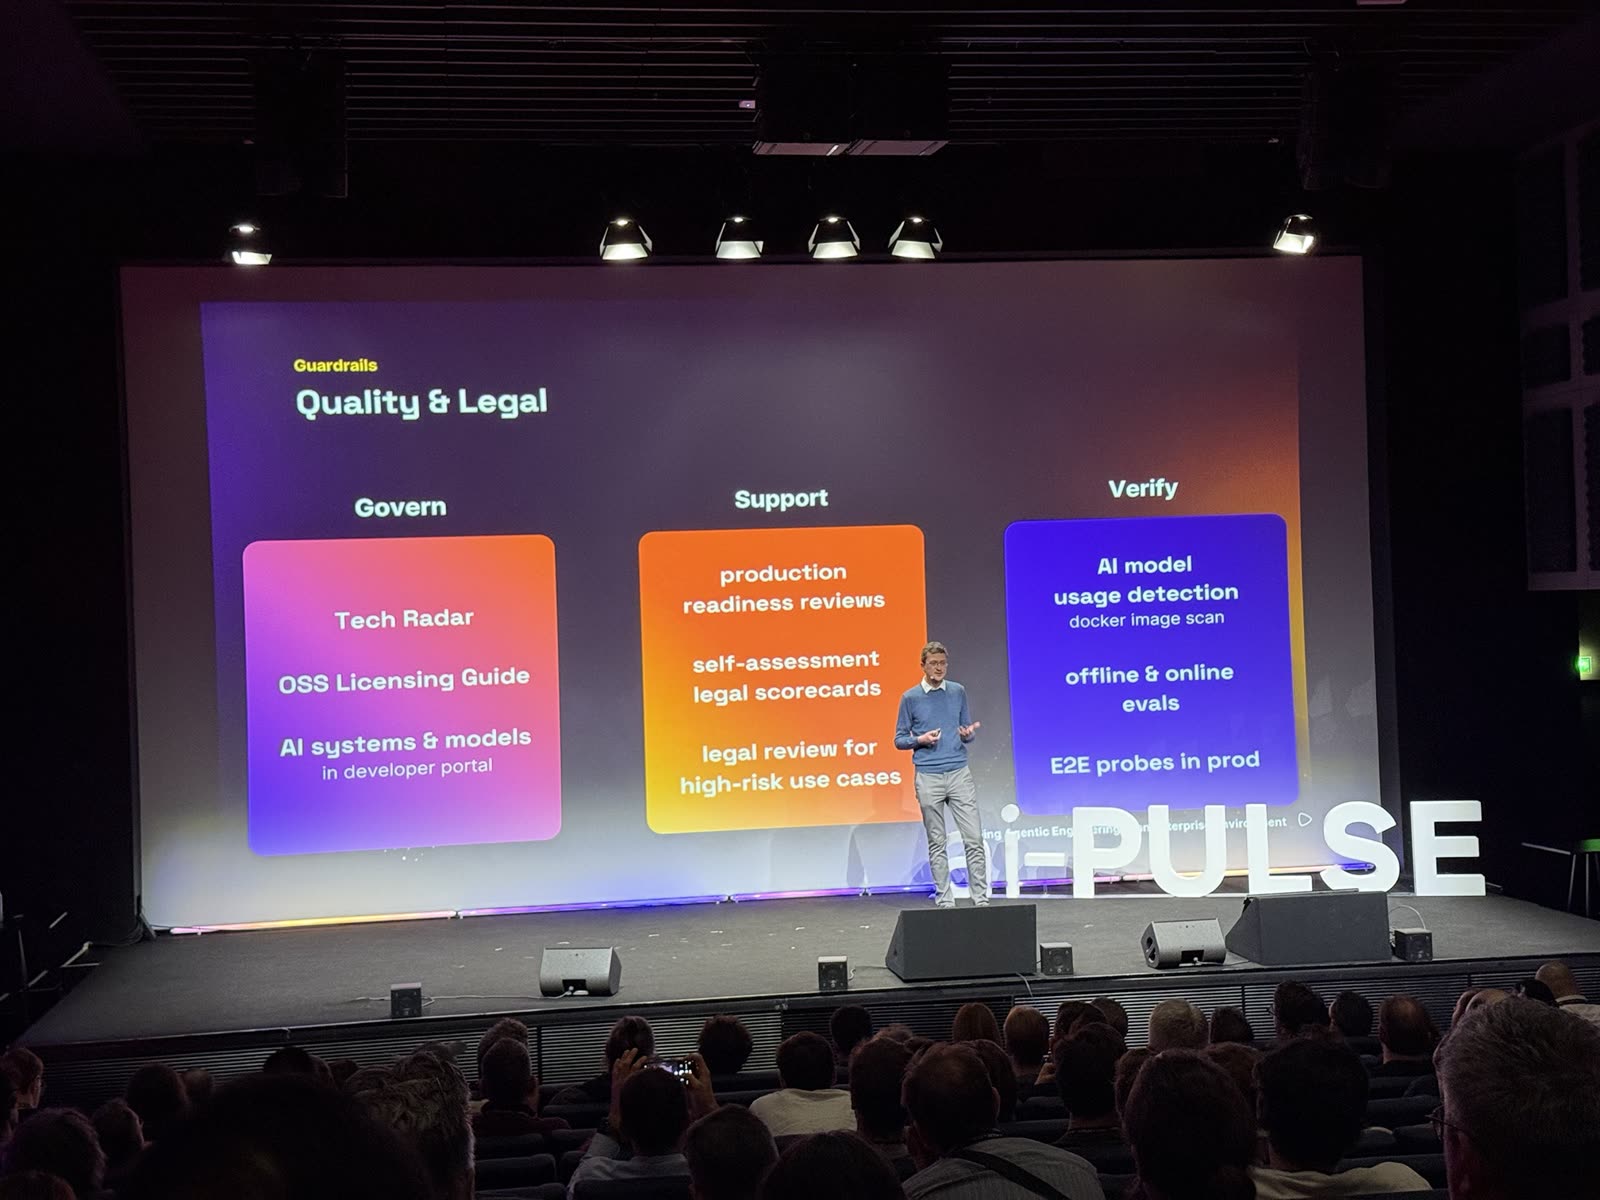
Gouverner : un Tech Radar, qui fixe aussi les modèles autorisés, un guide des licences open source, et l’inventaire des systèmes et modèles IA dans le portail développeur. Accompagner : des revues de mise en production, des grilles juridiques en auto-évaluation, une revue légale pour les cas d’usage à haut risque. Vérifier : la détection d’usage de modèles IA par scan des images Docker, des évaluations hors ligne et en ligne, des sondes de bout en bout en production.
La détection par scan d’image mérite qu’on s’y arrête. Savoir quels modèles tournent réellement dans son parc, sans dépendre de ce que les équipes ont déclaré, c’est un contrôle de conformité simple et mesurable. La plupart des organisations ne l’ont pas.
Le reste de l’écosystème
Autour de ça, une plateforme et de l’inner source entre équipes.
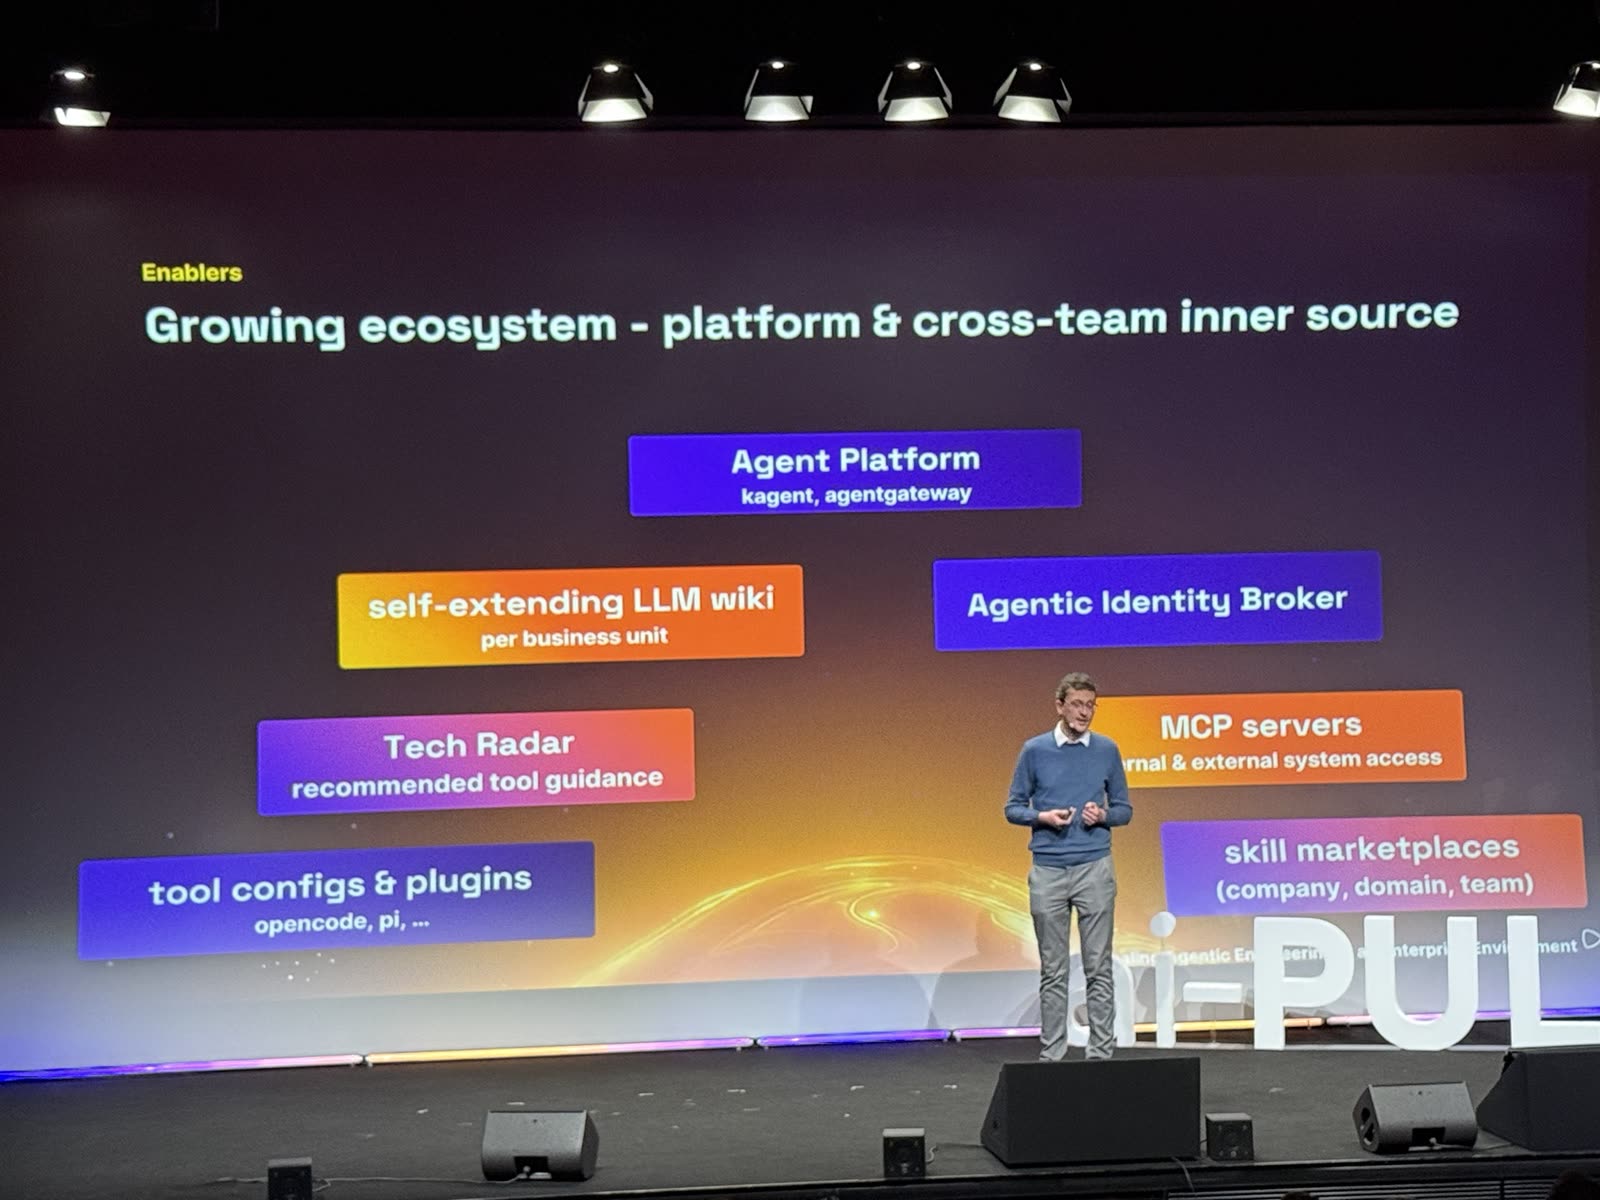
Une plateforme d’agents, des serveurs MCP pour l’accès aux systèmes internes et externes, un wiki LLM auto-extensible par business unit, des marketplaces de skills à trois niveaux — entreprise, domaine, équipe — et des configurations d’outils partagées.
Un point de passage unique mérite aussi d’être noté : tous les appels aux modèles passent par un proxy LiteLLM. Le prompt caching y est activé par des hooks, donc de façon transparente pour les applications. Et comme le proxy voit la consommation par équipe, la discussion sur le coût se tient au même endroit que la facture.
Ce que j’en retiens
Le constat de Raffi Krikorian était juste. Les modèles avancent vite, les puces avancent vite, et l’identité des agents reste un chantier ouvert. Zalando a publié sa réponse plutôt que de la garder, ce qui en dit long sur l’état du marché : à ce stade, personne n’a intérêt à ce que chacun réinvente son coffre à jetons dans son coin.
Pour qui construit des produits où un agent agit sur des systèmes clients, c’est la brique à regarder avant d’écrire la sienne.